Definiciones:
-
"Next Release" (Próxima versión). La siguiente versión a publicar.
-
"Latest Release" (Versión más reciente). La última Versión YY.N publicada por Anjana Data y, si existe, su último Parche vigente.
-
"GA (General Availability)". Fecha a partir de la cual una Versión se considera liberada para uso general.
-
EOS (End of Support): Fin de soporte.
Para más detalle consultar la Política de Soporte de Anjana Data
26.1 GA - 29/06/2026
26.1
Core
|
1.0.0 |
5.0.0 |
5.2.0 |
6.0.0 |
6.1.0 |
|---|---|---|---|---|
|
marketplace🆕 |
inventory-interceptor |
tot🆕 anjana-ui🆕 portuno-ui🆕 |
hermes🆕
kerno🆕 minerva🆕 drittesta🆕 |
zeus🆕 |
Tot Plugins
|
1.0.0 |
5.0.0 |
5.1.0 |
5.2.0 |
|---|---|---|---|
|
tot-plugin-databricks🆕 |
tot-plugin-aqtiva |
tot-plugin-aws-s3🆕 tot-plugin-azure-ad🆕 tot-plugin-azure-storage🆕 tot-plugin-gcp-iam🆕 tot-plugin-jdbc-snowflake🆕 |
tot-plugin-aws-glue🆕 tot-plugin-aws-iam🆕 tot-plugin-gcp-bigquery🆕 tot-plugin-gcp-storage🆕 tot-plugin-jdbc🆕 tot-plugin-jdbc-denodo🆕 tot-plugin-jdbc-oracle 🆕 tot-plugin-jdbc-redshift🆕 tot-plugin-jdbc-sqlserver 🆕 tot-plugin-ldap🆕 tot-plugin-powerbi🆕 tot-plugin-tableau🆕 |
IA
|
1.0.0 |
|---|
|
adp-mcp🆕 |
Instaladores
|
Ansible |
K8S |
Installer |
|---|---|---|
|
26.a1🆕 |
26.k1🆕 |
26.1🆕 |
Actuaciones manuales requeridas
Antes del upgrade
-
Actualización del Kit de despliegue a su última versión, si no se ha hecho aún. Revisar la documentación propia de las versiones de los kits.
-
Si se usa algún kit de instalación proporcionado por Anjana Data, para tener el software completamente actualizado solamente es necesario actualizar las versiones de los artefactos con los valores mencionados en la tablas previas, el software se encarga de los cambios en la base de datos. Sólo en caso contrario, se tendrán que actualizar las versiones de las persistencias a su última versión productiva, de forma manual por parte del instalador.
Antes de dar por finalizado el upgrade
Durante el arranque inicial, Portuno migra la configuración del Portal de administración antiguo al nuevo (de PostgreSql a documentsDB). Una vez que Portuno aparece en Horus como UP, es necesario reiniciar la plataforma desde el instalador para ejecutar el liquibase de cada microservicio que depende de la configuración de Portuno.
Para verificar que lo anterior se ha ejecutado satisfactoriamente:
-
Acceder a base de datos y verificar que en las tablas databasechangelog de los esquemas anjana, hermes, minerva, portuno y zeus hay registros correspondientes al liquibase de 26.1. Para ello, filtrar en la columna filename por
filename like ('%/26.1/%') -
Acceder a documentsDB y verificar:
-
Se dispone de la tabla DATASABECHANGELOG con los registros de
db/migrations/26.1/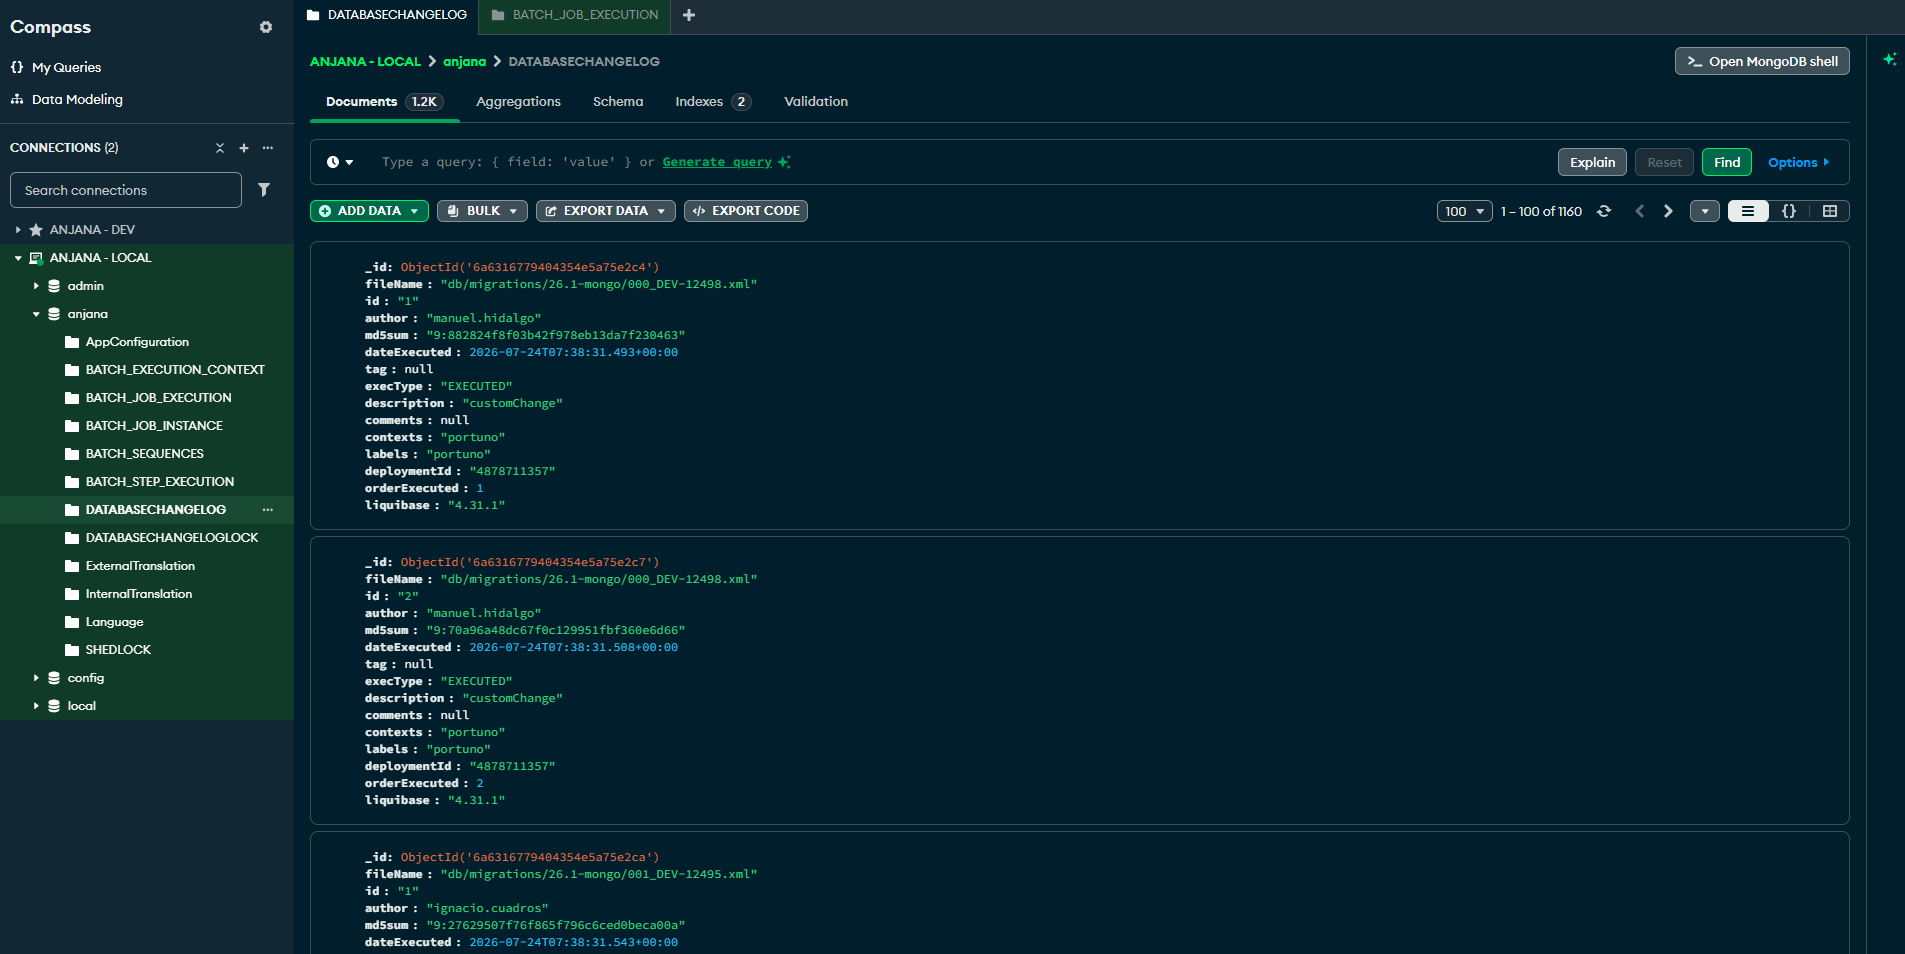
-
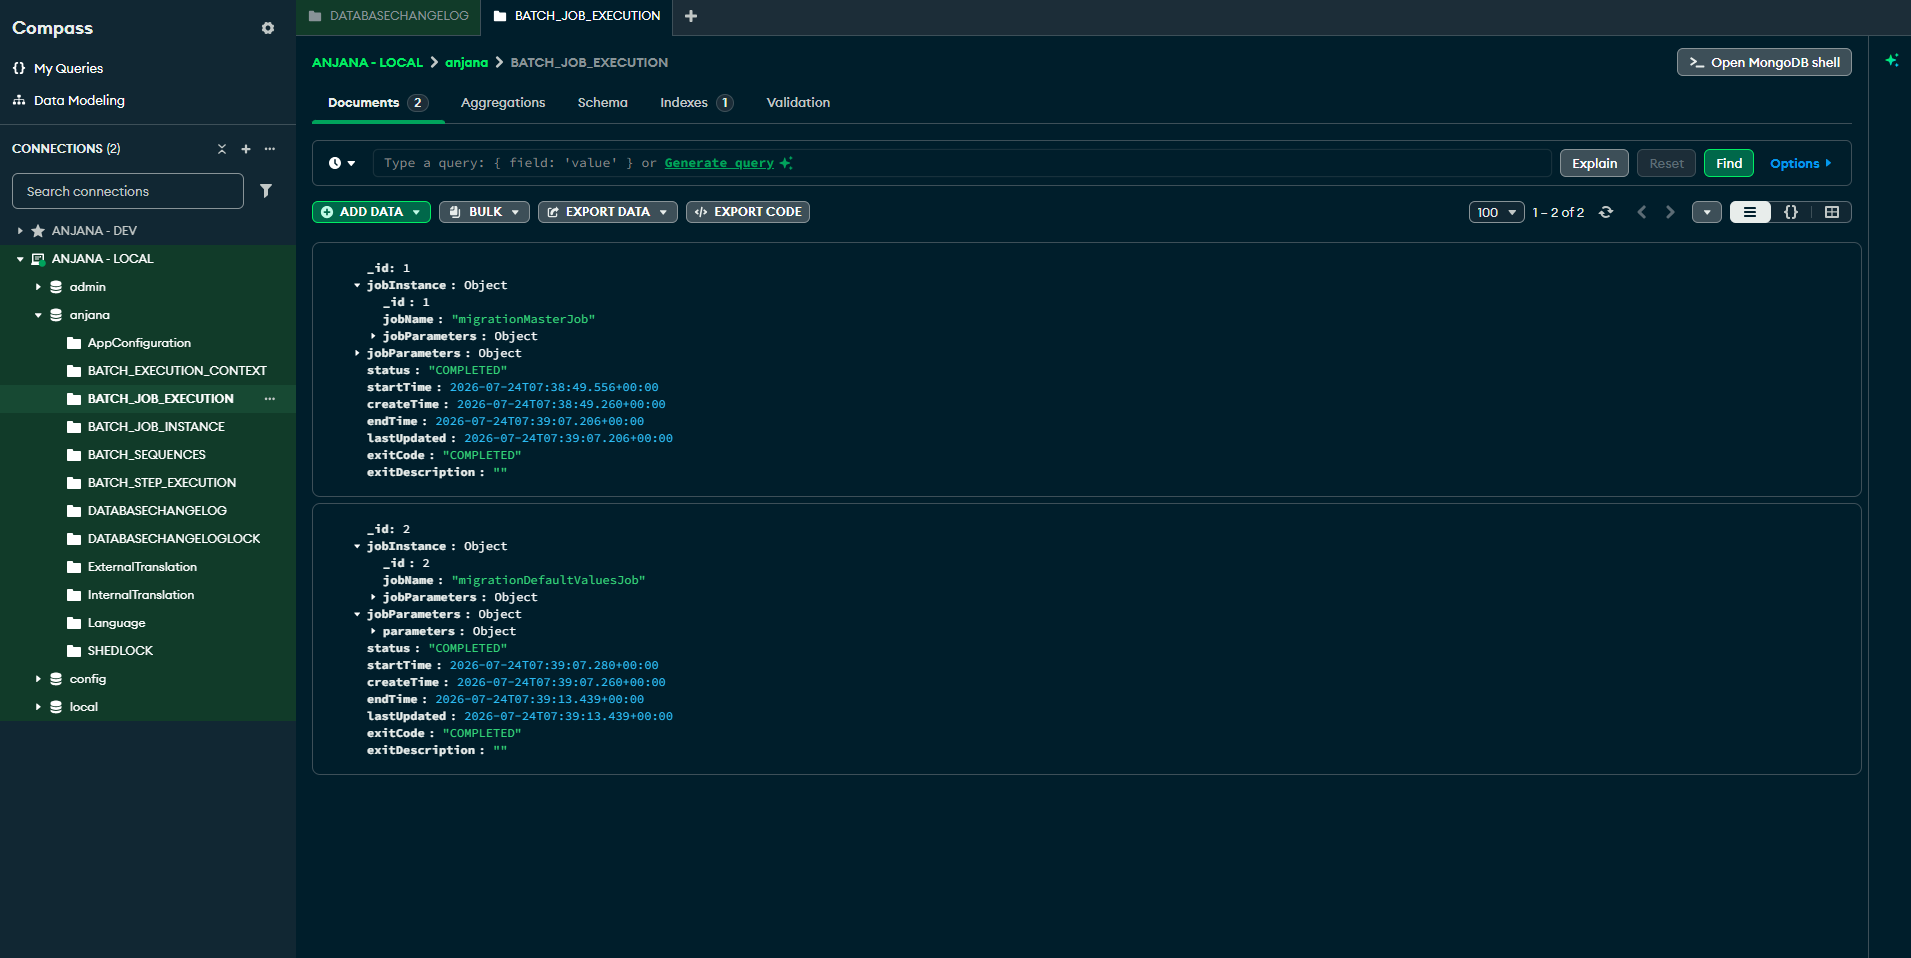
Se dispone de la tabla BATCH_JOB_EXECUTION que contiene 2 registros, uno correspondiente a las migraciones de los registros de traducciones del i18n y appConfigurations y otra de las inserciones de las traducciones por defecto, ambas en estado COMPLETED
-
Actuaciones manuales opcionales
-
Si se tenían ponderaciones en SolR es probable que se tengan que regenerar dado el carácter volátil del indexador
-
Se recomienda introducir la variable #REQUEST_REASON# en el cuerpo de las notificaciones asociadas a alertas de los workflows, para que los intervinientes reciban los textos asociados al motivo de la solicitud que se incorpora para todos los workflows en esta versión.
-
Si se han configurado notificaciones con proveedor externo (por ejemplo, vía email) es conveniente revisar la configuración de las Notificaciones en el Panel de Administración para continuar recibiéndolas. Por defecto, la migración deja el campo EXTERNAL_SENDING vacío, por lo que las notificaciones no se recibirán.
-
Desde el nuevo portal de adminitración:
-
Reindexar todo.
-
-
Revisar los mecanismos de Autenticación implementados y evaluar la migración de aquellos que se han deprecado en esta versión antes de su expiración en 26.2.
Actualizaciones
Actualización en la plataforma:
MCP de Anjana Data Platform
En la versión 26.1 se incorpora el MCP (Model Context Protocol) de Anjana Data Platform, que expone las capacidades de la plataforma a través del protocolo MCP para su integración con asistentes y agentes de IA. Está disponible tanto para despliegues SaaS como IaaS/PaaS.
El MCP de Anjana Data Platform se publica como funcionalidad nueva susceptible de errores. Antes de utilizarla, tenga en cuenta que:
-
Es una funcionalidad nueva y aún poco probada, que puede presentar fallos o comportamientos no esperados.
-
Se ofrece «tal cual» (as is), sin garantías de estabilidad ni de completitud, y no se recomienda su uso en procesos críticos de producción.
-
No está cubierta por la Política de Soporte de Anjana Data: no le aplican los compromisos de resolución de incidencias, entrega de correcciones (fixes) ni tiempos de respuesta descritos en dicha política.
-
Agradecemos el feedback de quienes la utilicen: sus comentarios nos ayudarán a estabilizar y evolucionar la funcionalidad en próximas versiones.
-
Disponibilidad: despliegues SaaS e IaaS/PaaS.
Ampliación de las capacidades del plugin de Power BI
El Tot Plugin de Power BI incorpora la gestión de accesos sobre los activos de Power BI catalogados en Anjana Data Platform. La funcionalidad permite asignar y revocar permisos efectivos en Power BI a partir del ciclo de vida de un DSA, utilizando grupos de Azure Entra ID como única unidad de autorización.
Nuevo plugin para extracción de metadatos sobre Databricks
En su Fase 1, la integración habilita el descubrimiento y la extracción de metadatos técnicos (modo read-only) de los activos disponibles en Unity Catalog, sin realizar ninguna mutación sobre el sistema origen.
Ampliar y establecer permisos de la aplicación
A partir de esta versión, el acceso a todos los módulos y el acceso a las pestañas de la vista de los objetos dependen de permisos asociados al rol del usuario. De esta forma, se complejiza la configuración de permisos pero se ofrece mayor granularidad de accesos, simplificando el acceso a información por grupos de usuarios.
Para ello, se van a añadir los siguientes permisos de visualización:
-
Acceso al módulo de Catálogo: CATALOG_ACCESS
-
Acceso al módulo de Trabajos: JOBS_ACCESS
-
Acceso a Auditoría de seguridad completa: SEC_AUDIT_ACCESS
Permiso creado pero sin capacidad funcional hasta release 26.2 prevista para Q3 de 2026
-
Acceso Auditoría de gobierno completa: GOV_AUDIT_ACCESS
-
Acceso al Espacio personal de trabajo (Workspace): WORKSPACE_ACCESS
-
Acceso a la pestaña de Relaciones de una entidad: OBJ_RELATIONS_ACCESS
-
Acceso a la pestaña de Intervinientes OBJ_STAKEHOLDERS_ACCESS
-
Acceso a pestaña de Auditoría de objeto (OBJ_AUDIT_ACCESS)
-
Acceso a la pestaña de Versiones: OBJ_VERSIONS_ACCESS
-
Acceso a la pestaña de Muestra de datos OBJ_SAMPLE_DATA_ACCESS
-
Acceso a la información de Adherencias en la pestaña de intervinientes ADHERENCE_VIEW
También se incluye un nuevo permiso para editar la Información de acceso que reciben usuarios adheridos: EDIT_ACCESS_INFO (action) ALL (subType)
Cambios en permisos existentes:
-
El permiso ACCESS ALL para acceder al portal de datos se reemplaza por el permiso PLATFORM_ACCESS (action) con subTypeANJANA.
-
El permiso ADMIN (action) ANJANA (subType) para el panel de configuración/administración se sustituye por ADMIN_ACCESS (action) ANJANA (subType)
-
El permiso WIZARD (action) ALL (subType) se elimina. El asistente de creación se accederá mediante los permisos de creación (CREATION_MODIF) sobre cualquier subTipo.
-
El permiso ACCESS (action) ADHERENCE (subTipo) para conceder acceso a datos se actualiza a ADHERENCE_ACCESS (action) ALL (subType). Este permiso también otorga acceso al nuevo módulo de Marketplace.
Evoluciones en workflows
Añadir motivo de solicitud para cualquier workflow
Todos los workflows quedarán completados con el motivo de la solicitud igual que hacía en versiones previas con los workflows de adherencia.
Para ello, cuando el usuario elija o confirme una acción que lance workflow, Anjana Data Platform le mostrará una ventana donde el usuario podrá introducir el motivo en, al menos, un idioma de la aplicación.
Los textos podrán consultarse desde las pantallas de workflows y en las notificaciones al usar la variable #REQUEST_REASON#. Se sugiere incluir esta variable en el cuerpo de las notificaciones de los workflows, asegurando así que los usuarios involucrados la reciban.
Nuevas pantallas de workflows
A partir de ahora se dispondrán de las siguientes pantallas:
-
Mis solicitudes de acceso 🆕 : Proporciona acceso a workflows de adherencia solicitados por el propio usuario
Restricción de acceso: Sólo disponible para usuarios que, o bien tienen permisos de ADHERENCE, o bien han sido Solicitantes en algún workflow de ADHERENCE. -
Mis solicitudes de gobierno 🆕 : Proporciona acceso a workflows de gobierno solicitados por el propio usuario, a excepción de workflows de adherencia.
Restricción de acceso: Sólo disponible para usuarios que o tienen permisos de CREATION_MODIF, CHANGE_OU, CHANGE_OU o DEPRECATION o son usuarios que han sido Solicitantes en algún workflow de CREACION, MODIFICACION, ACTIVACION, DESACTIVAR, RENOMBRADO, TRANSFERENCIA. -
Mis Tareas 🆕 : Proporciona acceso a workflows que tiene que validar el usuario debido a su rol.
Restricción de acceso: Sólo disponible para usuarios que son Validador en algún workflow. -
Flujos de trabajo: Proporciona acceso a el conjunto completo de workflows.
Restricción de acceso: Solo disponible para usuarios que tienen rol con permisos de WORKFLOW_ACCESS
Cuando un usuario reciba una notificación de validación, podrá acceder al workflow siempre a aprobar o rechazar desde la notificación, desde la pantalla de Mis Tareaso desde el listado completo de Workflows (sólo en caso de tener el permiso WORKFLOW_ACCESS).
Más información en las pantallas de workflows
Se ha enriquecido la información que se muestran en las pantallas de workflows, por lo que a partir de ahora se incluye:
-
Objeto
-
Tipo de solicitud
-
Solicitante
-
Motivo
-
Fecha de petición
-
Estado de la validación
-
Último participante
-
Última respuesta
-
Tiempo sin respuesta
-
Duración total
Algunos atributos pueden omitirse en ciertas pantallas de flujos de trabajo debido a su redundancia. Por ejemplo, en la pantalla de "Mis solicitudes de gobierno" no se muestra el "Solicitante", ya que dicho campo siempre corresponde al usuario que accede.
Evoluciones en interfaz de usuario
Home page
Se incluye una página de inicio como punto de entrada para los usuarios tras hacer login y que será accesible desde los logos de Anjana Data Platform y del cliente en la cabecera.
Esta página de inicio incluye:
-
Buscador que permite realizar búsquedas en el Catálogo o en el Marketplace
-
Resumen de actividad con selector por rango de fechas ( 7 días, 30 días, 3 meses, 6 meses y 1 año)
-
Mis solicitudes de acceso
-
Mis solicitudes de gobierno
-
Mis tareas
-
-
Accesos rápidos a:
-
Wizard de creación
-
Espacio personal de trabajo (workspace)
-
-
Fecha con el login anterior.
Portal Marketplace
Se crea un nuevo módulo denominado Marketplace que pretende ser un portal de búsqueda y solicitud de acceso a activos previstos al consumo mediante Data Sharing Aggreements (DSA) para los consumidores.
El Marketplace ofrece en primer lugar un espacio de sugerencias donde el consumidor puede visualizar DSAs añadidos recientemente y los activos más solicitados por otros usuarios.
A continuación ofrece un espacio para descubrimiento de activos mediante un buscador y filtros con una experiencia intuitiva y ágil que se apoya en las siguientes capacidades:
-
Guardar búsquedas destacadas con opción a seleccionar una como favorita.
-
Opción de añadir pedir acceso inmediato o añadir al carrito para compras masivas
-
Selecciones masivas de objetos para añadir al carrito
-
Selecciones masivas para añadir al espacio personal de trabajo (workspace)
-
Previsualizar los detalles de un objeto
-
Consultar información de acceso
Contrato y condiciones de uso de la plataforma
Al hacer login por primera vez en esta versión se mostrara al usuario un contrato de condiciones de uso sobre la plataforma que se debe aceptar para continuar usandola.
Información de Acceso en objetos
Aquellos usuarios que estén adheridos a un objeto podrán acceder a la información de acceso del mismo, donde se podrán incluir instrucciones para acceder al activo físico que el objeto representa.
Solo aquellos con EDIT_ACCESS_INFO pueden modificar la información de acceso.
Actualización en la API:
RESUMEN: 43 añadidos · 1 MODIFICADO · 45 ELIMINADOS · 22 DEPRECADOS
KERNO
✨ Nuevos endpoints (5)
PUT          /api/admin/kerno/clear-all  (AdminAPIController)
POST         /api/common/v1/massiveSubmit/{objectSubType}  (CommonController)
POST         /api/entity/v1/rename/{objectSubType}/{idObject}  (EntityController)
POST         /api/relationship/v1/rename/{objectSubType}/{idObject}  (RelationshipController)
POST         /api/dataset/v1/structure/{idDataset} (DatasetController)
❌ Endpoints eliminados (34)
PUT          /api/admin/kerno/name/{objectType}  (AdminAPIController)
POST         /api/v2/attribute/custom/list  (AttributeController)
GET          /api/v2/common/stakeholders/{objectType}/{objectSubType}/{idObject}  (CommonV2Controller)
POST         /api/v2/common/massiveSubmit/{objectSubType}  (CommonV2Controller)
POST         /api/v1/metadata/requests  (MetadataController)
POST         /api/v1/metadata/requests/detail  (MetadataController)
GET          /api/v1/dataset/versions/{idObject}  (DatasetController)
GET          /api/v1/dsa/versions/{idObject}  (DsaController)
GET          /api/v1/dsa/datasets/{idObject}  (DsaController)
POST         /api/v1/dsa/datasets/{idObject}  (DsaController)
GET          /api/v1/instance/versions/{idObject}  (InstanceController)
GET          /api/v1/instance/project/{idObject}  (InstanceController)
GET          /api/v1/instance/solutions/{idProcessInstance}  (InstanceController)
GET          /api/v1/process/versions/{idObject}  (ProcessController)
GET          /api/v1/process/instances/{idProcess}  (ProcessController)
GET          /api/v1/solution/versions/{idObject}  (SolutionController)
GET          /api/v1/solution/instances/owned/{idObject}  (SolutionController)
GET          /api/v1/solution/instances/related/{idObject}  (SolutionController)
POST         /api/v1/solution/instances/related/{idObject}  (SolutionController)
POST         /api/v2/entity/create/{objectSubType} (EntityControllerV2)
GET          /api/v2/entity/relationships/{objectSubType}/{idEntity} (EntityControllerV2)
GET          /api/v2/entity/complete-dynamic-catalog/{objectSubType} (DynamicCatalogControllerV2)
GET          /api/v2/entity/dynamic-catalog/{objectSubTypeParam}/{idObject} (DynamicCatalogControllerV2)
GET          /api/v2/entity/dynamic-catalog/{objectSubType} (DynamicCatalogControllerV2)
GET          /api/v2/relationship/dynamic-catalog/{objectSubType} (DynamicCatalogControllerV2)
GET          /api/v2/relationship/dynamic-catalog/{objectSubType}/{idObject} (DynamicCatalogControllerV2)
GET          /api/v2/relationship/entities/{objectSubType}/{idRelationship}
GET          /api/v2/excel/{objectType}/{objectSubType} (ExcelController)
GET          /api/v2/objectsubtypes/{objectType} (ObjectSubtypeController)
GET          /api/v2/objecttypes/objectsubtypes (ObjectsAnjanaController)
GET          /api/v2/objecttypes/{objectType} (ObjectsAnjanaController)
GET          /api/v2/graphics/getAll (GraphicsController)
GET          /api/v2/graphics/listGraphics/{objectType}/{idObject} (GraphicsController)
GET          /api/v2/graphics/myLineage (GraphicsController)
⏲️ Endpoints deprecados (4)
POST /api/v5/common/massiveSubmit/{objectSubType}
    -> POST /api/common/v1/massiveSubmit/{objectSubType}: solo re-versionado (renombrado interno de un V6), sin cambio funcional verificado
POST /api/v5/entity/rename/{objectSubType}/{idObject}
    -> POST /api/entity/v1/rename/{objectSubType}/{idObject}: ninguno, DTOs idénticos
POST /api/v5/relationship/rename/{objectSubType}/{idObject}
    -> POST /api/relationship/v1/rename/{objectSubType}/{idObject}: ninguno, DTOs idénticos
POST /api/v4/dataset/structure/{idDataset}
    -> POST /api/dataset/v1/structure/{idDataset}: la respuesta pasa de array plano a paginada (results + totalResults)
 Endpoints modificados (1)
POST /api/v2/entity/submit, change-state, change-organizational-unit; POST /api/v2/relationship/submit, change-state; POST /api/v1/dsa/adhere: nueva validación de longitud máxima (255 caracteres) en el campo requestReason
MINERVA
✨ Nuevos endpoints (8)
PUT          /api/admin/minerva/clear-all  (AdminAPIController)
POST         /api/v4/audit/search/AUDIT_OBJECT  (AuditController)
GET          /api/saved-searches/user/v1/{where} (SavedSearchController)
GET          /api/saved-searches/user/v1/{where}/{id} (SavedSearchController)
POST         /api/saved-searches/user/v1/{where} (SavedSearchController)
PUT          /api/saved-searches/user/v1/{where}/{id} (SavedSearchController)
DELETE       /api/saved-searches/user/v1/{where}/{id} (SavedSearchController)
POST         /api/indexer/marketplace/v1/search (MarketplaceSearchController)
❌ Endpoints eliminados (4)
DELETE       /api/admin/minerva/collection/kerno  (AdminAPIController)
DELETE       /api/admin/minerva/collection/delete-field/{field}/kerno  (AdminAPIController)
PUT          /api/admin/minerva/collection/update/kerno  (AdminAPIController)
POST         /api/v4/audit/search  (AuditController)
⏲️ Endpoints deprecados (3)
GET          /api/v2/favorite/user (FavoriteSearchController)
    -> GET /api/saved-searches/user/v1/PORTAL: ninguno
POST         /api/v2/favorite/user/save (FavoriteSearchController)
    -> POST /api/saved-searches/user/v1/PORTAL: la respuesta pasa de devolver la lista completa a devolver solo el registro creado
POST         /api/v2/favorite/user/delete (FavoriteSearchController)
    -> DELETE /api/saved-searches/user/v1/PORTAL/{id}: el borrado pasa de identificarse por name a identificarse por id (UUID)
HERMES
❌ Endpoints eliminados (1)
POST /api/v2/notification
✨ Nuevos endpoints (6)
GET          /api/workflow/v1/permissions  (WorkflowController)
POST         /api/workflow/v1/search  (WorkflowController)
POST         /api/workflow/v1/user/adherence/search  (WorkflowController)
POST         /api/workflow/v1/user/search  (WorkflowController)
POST         /api/workflow/v1/user/validation/search  (WorkflowController)
PUT          /api/admin/hermes/clear-all (AdminAPIController
⏲️ Endpoints deprecados (2)
POST        /api/v2/workflow (WorkflowControllerV2)
     -> POST /api/workflow/v1/search: confirmado por javadoc explícito en el código
 GET         /api/v1/workflow/execution/{id} (WorkflowOldController)
     -> POST /api/workflow/v1/search (parcial): si el consumidor conoce el objeto (nombre/tipo/subtipo), el listado nuevo devuelve información equivalente o más rica (progreso por paso, tiempos acumulados). El gap real es solo para quien dispone únicamente del ID numérico de ejecución: no hay filtro por ID de ejecución ni por ID de objeto en la búsqueda nueva. Tampoco se confirmó si el nuevo campo object.state equivale exactamente al viejo isObjectPending/isProcessing
GET /api/v1/workflow/execution/{id}
    --> sustituto parcial: POST /api/workflow/v1/search cubre el caso de uso cuando el consumidor conoce el objeto (nombre/tipo/subtipo), devolviendo información equivalente o más rica (progreso por paso, tiempos acumulados). El gap real y concreto es solo para quien dispone únicamente del ID numérico de ejecución sin más contexto: la búsqueda nueva no admite filtrar por ID de ejecución ni por ID de objeto.
ZEUS
✨ Nuevos endpoints (7)
PUT          /api/admin/zeus/clear-all  (AdminAPIController)
GET          /public/v6/auth/oidc/login  (OidcRestController)
GET          /public/v6/auth/saml2/login  (SamlRestController)
POST         /api/user-language/v1/update (UserLanguageController)
GET          /api/user-language/v1/obtain (UserLanguageController)
POST         /api/user/v1/autocomplete (UserAutoCompleteController)
POST         /api/user/v1/signed (UserSignedController)
❌ Endpoints eliminados (5)
GET          /api/v2/auth/user (AuthorizationInfoControllerV2)
GET          /api/v2/organizationalunit/list/all (OrganizationalUnitControllerV2)
GET          /api/v2/organizationalunit/tree/{objectSubtype}/{permission} (OrganizationalUnitControllerV2)
GET          /public/v4/auth/licensed (AuthenticationPublicControllerV4)
POST         /public/v4/auth/logout (AuthenticationPublicControllerV4)
⏲️ Endpoints deprecados (11)
POST        /api/admin/zeus/create/userLanguage (AdminAPIController)
    --> sin sustituto
PATCH       /api/admin/zeus/update/userLanguage (AdminAPIController)
    --> sin sustituto
DELETE      /api/admin/zeus/delete/userLanguage (AdminAPIController)
    --> sin sustituto
POST        /api/v2/auth/roles/byActionAndOrganizationalUnit (AuthorizationInfoControllerV2)
    -> POST /api/v4/auth/roles/byActionAndFullListOfOrganizationalUnit: ya existía antes de 26.1, no es de los "nuevos" documentados
POST        /public/v4/auth/login/oidc/{provider} (AuthenticationPublicControllerV4)
    -> GET /public/v6/auth/oidc/login: sin cambio funcional relevante
POST        /public/v4/auth/login/oidc/password/{provider} (AuthenticationPublicControllerV4)
    -> GET /public/v6/auth/oidc/login: se elimina el grant de password, no hay traspaso directo de payload
POST        /public/v4/auth/login/password/{provider} (AuthenticationPublicControllerV4)
    -> /login/ldap, /login/local o el oidc anterior, según provider: sin cambio funcional relevante
POST        /api/v1/language/update (UserLanguageOldController)
    -> POST /api/user-language/v1/update: sin cambio funcional relevante
GET         /api/v1/language/obtain (UserLanguageOldController)
    -> GET /api/user-language/v1/obtain: sin cambio funcional relevante
GET         /api/v1/language (UserLanguageOldController)
    -> GET /public/portuno/languages/v1/active: el sustituto es de Portuno, no de Zeus
POST        /api/v5/auth/users (AuthorizationInfoControllerV5)
    -> POST /api/user/v1/autocomplete: sin cambio funcional relevante
Endpoints modificados (3)
GET /public/v4/auth/providers: el campo type deja de admitir AZURE/AWS/GOOGLE/OKTA/AUTH0/OTHER y pasa a OIDC fijo, con un nuevo campo subtype
POST /public/v4/auth/login/ldap, /login/local, GET /public/v6/auth/saml2/login (ver nota en Nuevos): LoginResponseDTO pierde el campo license, gana previousLogin y signed
GET /api/v2/organizationalunit/list/{objectSubtype}, POST /api/admin/zeus/list/{objectSubtype}: el tipo de respuesta pasa de un DTO genérico a una clase dedicada (forma JSON equivalente, pero rompe clientes tipados)
PORTUNO
✨ Nuevos endpoints (17)
POST         /api/portuno/appconfiguration/v1/create (AppConfigurationController)
POST         /api/portuno/appconfiguration/v1/search (AppConfigurationController)
GET          /api/portuno/appconfiguration/v1/get/{id} (AppConfigurationController)
GET          /api/portuno/appconfiguration/v1/public (AppConfigurationController)
GET          /api/portuno/appconfiguration/v1/getAll (AppConfigurationController)
POST         /api/portuno/appconfiguration/v1/update/{id} (AppConfigurationController)
POST         /api/portuno/appconfiguration/v1/updateBulk (AppConfigurationController)
POST         /api/portuno/appconfiguration/v1/delete/{id} (AppConfigurationController)
POST         /api/portuno/translations/v1/search (TranslationController)
GET          /api/portuno/translations/v1/used-for (TranslationController)
POST         /api/portuno/translations/v1/exists (TranslationController)
POST         /api/portuno/translations/v1/apply-default-values (TranslationController)
POST         /api/portuno/i18n/v1/submit (I18nController)
GET          /public/portuno/languages/v1/available (LanguagePublicController)
GET          /public/portuno/languages/v1/active (LanguagePublicController)
POST         /api/portuno/languages/v1/search (LanguageController)
GET          /api/portuno/languages/v1/get/{i18nCode} (LanguageController)
❌ Endpoints eliminados (6)
PATCH         /api/portuno/languages/{id} (LanguageController)
DELETE        /api/portuno/languages/{id} (LanguageController)
GET /api/portuno/api/filter/languages
GET /api/portuno/api/filter/translations
GET /api/portuno/api/filter/appConfigurations
GET /public/appconf
PUT /public/v4/translations/upload
GET /api/v1/migration/roles
⏲️ Endpoints deprecados (2)
GET         /api/v2/appconf (AppConfigurationLegacyController)
    -> GET /api/portuno/appconfiguration/v1/public: el legacy cifraba la respuesta con AES en un blob; el nuevo devuelve una lista plana sin cifrar
PUT         /api/portuno/insert/translations (AdminController)
    -> POST /api/portuno/translations/v1/apply-default-values: el legacy no devolvía cuerpo; el nuevo devuelve el número de documentos actualizados
⏲️ Endpoints modificados (2)
PUT /api/v1/cache/clear-all: la respuesta pasa de vacía a envuelta en ResponseBase

GET /api/portuno: deja de devolver los campos languages, translations y appConfigurations (migración a Mongo)
Bugs
Toda la información relativa a los problemas y limitaciones que aplican a esta versión o que han sido corregidas están disponibles en la documentación de Portal de soporte > Problemas y limitaciones conocidos.